01 / 06
多元收款 · 金流管理
收款, 少一點手忙腳亂。
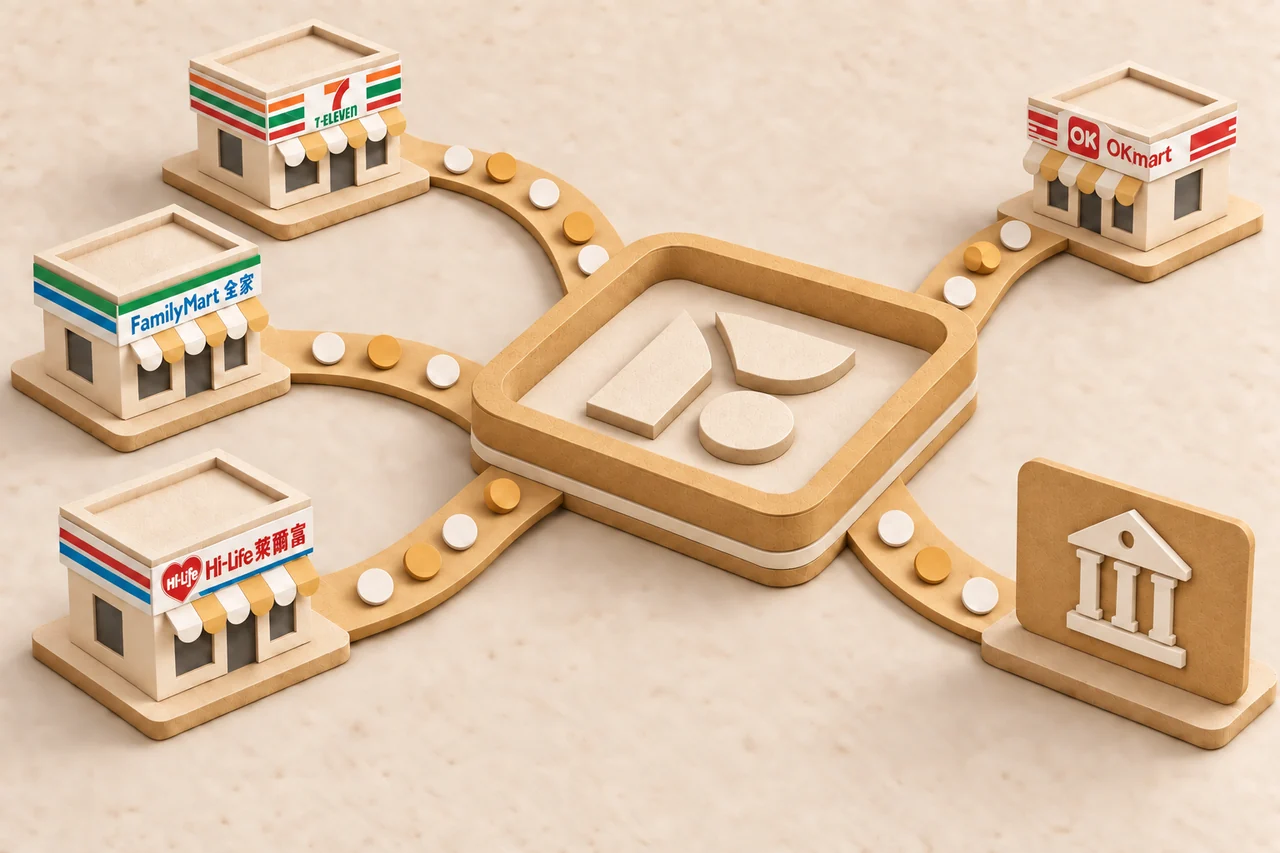
四大超商・虛擬帳號 繳費即時查,接單更從容。
- 多通路收款
- 優惠費率
- 繳費即時查
實際費率與服務內容依申請方案。
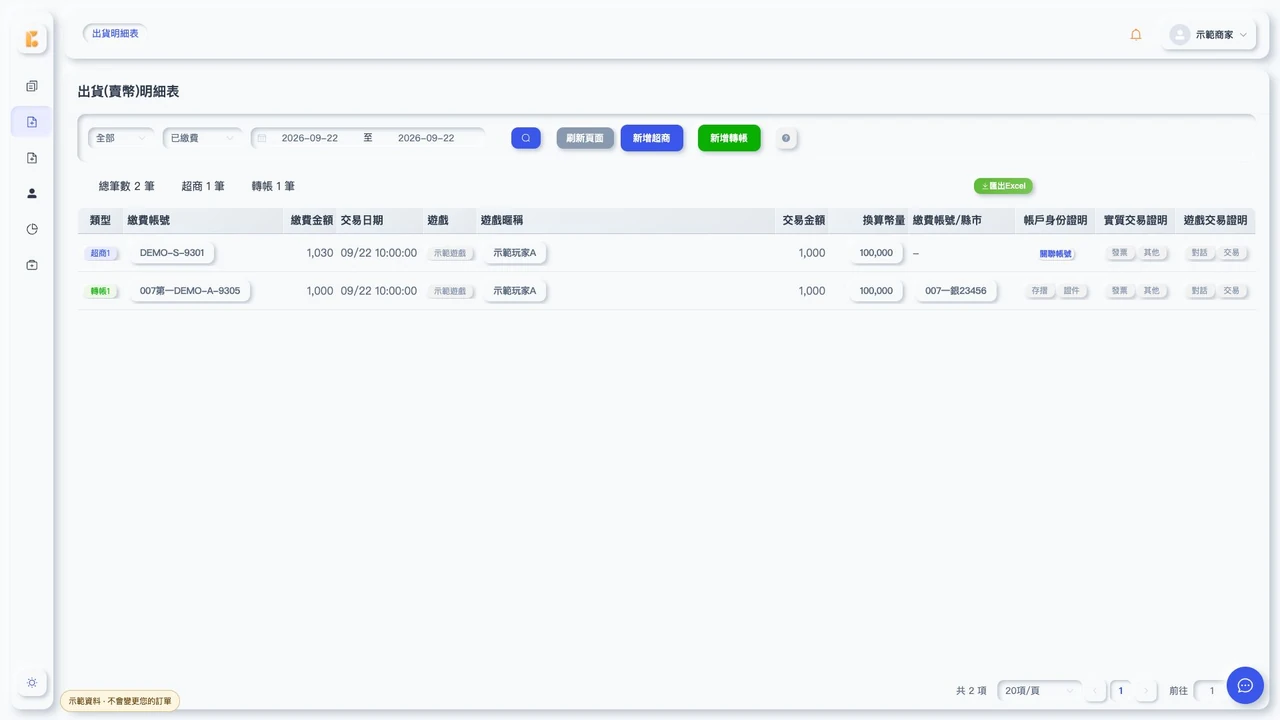
1 / 2查看操作簡介 ↗

01 / 06
多元收款 · 金流管理
四大超商・虛擬帳號 繳費即時查,接單更從容。
實際費率與服務內容依申請方案。
提供完整的金流支付解決方案,涵蓋超商代碼繳費、虛擬帳號繳費等多元支付方式,協助企業簡化收款流程、提升營運效率。
Comprehensive payment solutions including convenience-store codes and virtual bank accounts, helping businesses simplify collection workflows.
服務內容包含: Services include:
樂富金科技成立於 109 年,專注於金流支付解決方案。秉持安全、便捷、創新理念,為企業客戶提供專業的支付服務。
Founded in 2020, LF-Pay focuses on payment solutions with values of security, convenience, and innovation.
了解我們: Learn about us:
提供消費糾紛通報、消費者查詢等公共服務資源,協助使用者解決疑難並維護自身權益。
Public service resources including dispute reporting and consumer inquiries to help users resolve issues.
我們提供: We provide:
本公司對外的法律性聲明,包含銀行履約保證與個人資料保護政策,確保交易安全與資料隱私。
Public legal statements covering bank performance guarantee and personal data protection policy.
聲明內容: Statements include:
提供系統操作簡介、手機 APP 操作教學,以及加入合作的相關資訊。
Member resources for using LF-Pay, including mobile app tutorials and partnership inquiries.
會員資源: Member resources:
LF-Pay 金流系統未採用 PHP 開發,未受本次漏洞影響,支付服務正常運作。使用 PHP 的商家(含委外開發、主機代管或雲端服務),請儘速完成盤點與修補。
LF-Pay is not built on PHP and is unaffected. Merchants running PHP should upgrade to a patched release as soon as possible.
本公告首頁提醒期間已結束,以下內容保留供查閱;如仍使用未修補的 PHP 版本,請儘速更新。
親愛的合作夥伴您好:
PHP 官方已於 115 年 10 月 21 日發布安全更新,修補兩項重大資安漏洞(CVE-2026-109618、CVE-2026-109619,通稱「PHP2Shell」,CVSS 9.2)。攻擊者可能在未經身分驗證的情況下遠端執行程式碼,進而控制伺服器、竄改網站或竊取資料。所有以 PHP 處理網頁請求的環境(如 PHP-FPM、Apache mod_php、php-cgi 等)均在影響範圍內。
LF-Pay 金流系統因未採用 PHP 開發,未受到本次漏洞影響;超商代碼、虛擬帳號等支付與 API 服務皆正常運作,無須因本次事件調整串接或交易流程。
若貴司官網、購物車、網站管理系統、商家後台或與 LF-Pay 串接之主機使用 PHP(含委外開發、主機代管或雲端服務),請儘速聯繫網站建置、維運或主機服務廠商,確認並完成以下事項:
如發現系統疑似遭入侵、資料外洩或其他資安事件,請立即啟動應變程序、保存相關日誌與證據,並依所屬產業及適用法規向主管機關通報;涉及個人資料者,並應依法通知當事人。通知 LF-Pay 或維運廠商,不能取代依法應履行的通報義務。
適用《數位經濟相關產業個人資料檔案安全維護管理辦法》之業者,發生個人資料安全事故且將危及正常營運或大量當事人權益時,應依該辦法第 8 條,於知悉事故後 72 小時內辦理通報。
LF-Pay 持續追蹤最新資安情報,第一時間發布提醒。
LF-Pay monitors security advisories and publishes timely notices.